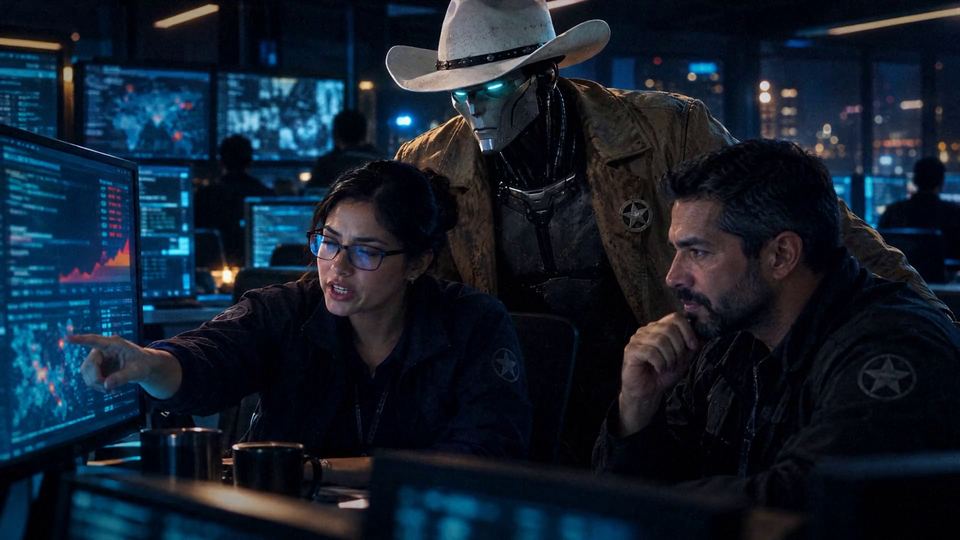
En el salvaje oeste digital hay un nuevo sheriff.
Atacamos sus sistemas como lo haría un adversario real, con autorización firmada, de forma controlada y sin causar daño.
Los forajidos ahora usan IA
- +89% más operaciones de adversarios que usan IA, en un año. (CrowdStrike, 2026 Global Threat Report)
- 27 s el breakout más rápido observado: lo que tardó un intruso en moverse dentro de la red. (CrowdStrike, 2026 Global Threat Report)
- US$4.99 M costo promedio global de una brecha de datos, un récord. (IBM, Cost of a Data Breach Report 2026)
Mismas técnicas que un atacante. Propósito opuesto.
- Autorización escrita del propietario (formulario SU-EH-FRM-001).
- Activos en alcance y activos excluidos, uno por uno.
- Ventanas de ejecución acordadas.
- Palabra clave de parada: si la dice, nos detenemos.
- IPs de origen declaradas para su lista blanca.
- Aviso previo a su SOC o MSSP.
- Credenciales solo por canal seguro.
- Evidencia cifrada, retenida 90 días y luego destruida.
- Nunca almacenamos PAN ni CVV.
Trabaja a velocidad de máquina. Nuestros ingenieros validan cada hallazgo.
Hackerman 253 es nuestro especialista virtual en seguridad ofensiva ética. Lo dirigen personas y lo aceleran agentes: nada llega a su informe sin validación humana.
17 líneas de evaluación
- Reconocimiento y superficie de ataque externa
- Escaneo de vulnerabilidades de infraestructura y red
- Pruebas de penetración externas
- Pruebas de penetración internas
- Seguridad de aplicaciones web (OWASP Top 10)
- Seguridad de APIs
- Aplicaciones móviles
- Configuración TLS/SSL y cifrado
- Autenticación, autorización y aislamiento entre clientes
- Nube y contenedores / Kubernetes
- Bases de datos
- Revisión de código fuente (SAST) y secretos expuestos
- Cadena de suministro / dependencias
- Evaluación alineada a PCI DSS v4.0.1 e ISO/IEC 27001:2022 (no es certificación)
- Seguridad de agentes / IA
- Red team / evaluación ciega
- Revalidación (retest)
Metodologías: OWASP, PTES y NIST SP 800-115. Severidad con CVSS.
Dos informes. Solo hallazgos.
- Informe ejecutivo: Para la junta: riesgo de negocio en lenguaje claro.
- Informe técnico: Para su equipo: cada hallazgo con severidad CVSS y evidencia reproducible.
Los hallazgos críticos se los avisamos al momento, sin esperar al informe final.
Cómo trabajamos
- Solicitud y alcance: Usted firma el formulario SU-EH-FRM-001.
- Planificación: Ventanas, contactos, IPs y procedimiento de parada.
- Ejecución: Con registro de logs y evidencias.
- Informe de resultados: Hallazgos clasificados por CVSS.
- Cierre: Entrega segura, retención acordada y destrucción de evidencias.
Toda prueba requiere autorización escrita previa del propietario de los sistemas.
Las evaluaciones alineadas a PCI DSS v4.0.1 e ISO/IEC 27001:2022 son verificaciones técnicas: no constituyen certificación ni sustituyen a un ASV, QSA o auditor.
Ningún servicio puede garantizar la ausencia total de incidentes.